¿Qué es una política de uso de IA y qué debe incluir? Una política de uso de IA es el documento interno que define quién puede utilizar herramientas generativas dentro de una organización, para qué tareas, con qué datos y bajo qué supervisión humana. No es un manifiesto ético, sino un conjunto de reglas operativas con consecuencias cuando se incumplen.
Llevamos dos años revisando textos de este tipo en empresas de entre 15 y 900 empleados. El patrón se repite con una precisión casi cómica: nueve de cada diez están escritos en un registro tan abstracto que nadie, absolutamente nadie, sabría decir si puede pegar el acta de un comité de dirección en un chat de un modelo generativo.
Y ese es justo el único asunto que a la plantilla le interesa resolver.
Qué es exactamente este documento (y qué no es)
¿Dónde se sitúa esta normativa dentro de la pila documental de una empresa? Por debajo del código ético y por encima de los manuales de herramienta. Es el nivel intermedio: suficientemente concreto para resolver dudas diarias, suficientemente general para no caducar cada vez que un proveedor cambia la interfaz.
Un texto así responde a cinco preguntas, ni una más: quién, qué, con qué datos, con qué revisión y qué pasa si te lo saltas. Cuando falta cualquiera de las cinco, el resto sobra.
Lo que no es, aunque lo parezca
No es una evaluación de impacto. No es un registro de sistemas. Tampoco es el contrato con el proveedor del modelo. Hemos visto escritos de 34 páginas que mezclaban las cuatro cosas y acababan siendo inservibles para las cuatro.
Si quieres entender cómo encaja esta pieza dentro de un esquema mayor, en Irrever3nt explicamos el marco completo de control de uso de IA en la empresa separando niveles antes de escribir una sola línea; mezclarlos es la vía rápida al cajón y lo comprobamos en cada auditoría.
El error de descargar una plantilla y cambiarle el logo
Total, que la secuencia habitual es esta: alguien de dirección lee un titular alarmista, pide "algo por escrito para cubrirnos", y en 48 horas aparece un PDF descargado de una consultora norteamericana con el logo corporativo pegado encima.
Reconozco que nosotros mismos recomendamos plantillas durante los primeros meses de 2023. Fue un error. De las once organizaciones a las que se las dimos, nueve nos llamaron entre cuatro y siete meses después con la misma frase: "esto no nos sirve para decidir nada".
El motivo es estructural. Una plantilla no conoce tu sector, ni qué información manejas, ni si tienes delegado de protección de datos, ni si el 70% de tu plantilla trabaja desde dispositivos personales. Y esas cuatro variables determinan el 90% del contenido útil.
(El fragmento que más nos hace reír sigue siendo el clásico "los empleados deberán usar la inteligencia artificial de forma responsable". Responsable según quién, exactamente.)
Los ocho apartados que no pueden faltar y los dos que sobran
Un texto operativo cubre estos bloques:
- Alcance: a quién aplica, incluidos externos y proveedores.
- Herramientas autorizadas: catálogo abierto y vía para pedir altas.
- Clasificación de información: niveles por sensibilidad.
- Casos de uso: permitidos, condicionados y vetados.
- Supervisión humana: nivel de revisión exigido en cada caso.
- Atribución y propiedad: de quién es el resultado y cómo se cita.
- Canal de incidencias: cómo reportar y a quién.
- Consecuencias: régimen disciplinario graduado.
Los dos que sobran casi siempre: el glosario de términos técnicos (nadie lo lee, y envejece en tres meses) y el apartado de "principios éticos" redactado en condicional. Si tus principios no se traducen en una regla aplicable, no son principios, son decoración.
El apartado que más tiempo ahorra
El número tres. Clasificar la información en tres o cuatro niveles (público, interno, confidencial, regulado) permite que los otros siete se escriban solos. Sin esa clasificación, cada duda escala hasta dirección. Con ella, se resuelve en diez segundos mirando una tabla.
| Nivel | Ejemplo | Uso en herramientas externas |
|---|---|---|
| Público | Notas de prensa publicadas | Permitido sin restricción |
| Interno | Plantillas, procedimientos | Permitido en entorno contratado |
| Confidencial | Presupuestos, pipeline comercial | Solo con acuerdo de encargo vigente |
| Regulado | Datos de salud, nóminas, menores | Vetado salvo evaluación previa |
La misma estructura no exige el mismo desarrollo
Una empresa de veinte personas y una de quinientas comparten los ocho bloques, pero no la maquinaria que los sostiene. Esta comparativa resume dónde está la diferencia real:
| Elemento | Pyme sin departamento legal | Empresa con comité de gobernanza |
|---|---|---|
| Extensión | 3-4 páginas más una tarjeta resumen | 6-8 páginas más anexos técnicos |
| Aprobación | Gerencia, una sola firma | Comité con legal, sistemas y negocio |
| Autorización de herramientas | Lista corta cerrada, altas por correo | Inventario vivo con evaluación previa |
| Canal de incidencias | Persona de referencia con nombre | Buzón formal con registro trazable |
| Revisión | Anual | Trimestral ligera, anual profunda |
Prohibir ChatGPT: la medida que más shadow AI genera
Mira, lo que pasa es que la prohibición total funciona durante unas tres semanas. Después, el uso no baja: se traslada al móvil personal, donde no hay registro, ni contrato de encargo, ni posibilidad de auditar nada.
En una compañía industrial de unos 240 empleados bloqueamos los dominios de cinco asistentes conversacionales en febrero de 2024. Las consultas desde la red corporativa cayeron a cero en nueve días. Una encuesta anónima dos meses después reveló que el 61% de los mandos intermedios seguía usándolos desde su teléfono, y un tercio reconocía haber pegado información interna.
Dábamos por hecho que el bloqueo técnico era el punto de partida natural. Los datos de esa encuesta nos obligaron a invertir el orden: primero se autoriza un canal con garantías, después se cierra el resto. Al revés solo se consigue ceguera.
Lo que casi nadie escribe: qué datos no deben entrar jamás en un prompt
Y aquí está el quid. De las normativas que hemos auditado, apenas una de cada seis baja al detalle de enumerar qué información concreta no puede pegarse en una ventana de chat. El resto se queda en "información sensible", expresión que cada persona interpreta a su manera.
La lista mínima, sin eufemismos:
- Datos de salud, propios o de terceros.
- Nóminas, expedientes y evaluaciones de desempeño.
- Credenciales, claves API, tokens.
- Código fuente propietario sin licencia clara.
- Material bajo acuerdo de confidencialidad firmado.
- Datos de clientes identificables sin contrato de encargo.
- Información bajo secreto profesional o sumarial.
- Contenido relativo a menores en cualquier formato.
¿Es una lista cerrada? Jamás lo será. ¿Merece la pena escribirla igualmente? Solo si aceptas revisarla cada seis meses, porque en caso contrario se convierte en una coartada: "no ponía nada de esto en las reglas".
El matiz que ahorra sanciones
Pegar datos personales en una herramienta sin acuerdo de encargo del artículo 28 del RGPD es, sencillamente, una cesión no amparada. No hay interpretación amable. Y la responsabilidad no recae en quien pegó el texto, sino en la organización que no articuló el canal.
Qué hacer cuando la fuga ya ha ocurrido
Esta parte falta en casi todas las redacciones que revisamos, y es la única que se usa bajo presión. Cuatro pasos, en este orden:
- Contener: borrar la conversación, revocar credenciales expuestas y pedir supresión al proveedor.
- Registrar: qué información salió, cuándo, en qué herramienta y a cuántas personas afecta.
- Valorar: si hay riesgo para derechos y libertades, se activa el plazo de 72 horas de notificación a la autoridad de control.
- Corregir: ajustar la regla que permitió el fallo, no solo amonestar a quien lo cometió.
Sin el paso cuatro, el mismo incidente vuelve en tres meses con otro nombre.
Dónde falla la parte legal: protección de datos, Reglamento Europeo de Inteligencia Artificial y relaciones laborales
Tres frentes, tres fallos distintos.
Protección de datos
El error habitual es mencionar el RGPD de pasada y no concretar nada. Faltan tres cosas: base jurídica del tratamiento, acuerdo de encargo con cada proveedor y criterio para decidir cuándo hace falta una evaluación de impacto del artículo 35. Sin esos tres elementos, la referencia normativa es puro atrezzo.
Normativa europea
El Reglamento (UE) 2024/1689 entró en vigor el 1 de agosto de 2024, con un calendario escalonado: prácticas prohibidas y obligación de alfabetización desde el 2 de febrero de 2025, modelos de propósito general desde el 2 de agosto de 2025, y el grueso a partir del verano de 2026. Conviene revisar lo que exige el AI Act desde el 2 de agosto de 2026 antes de cerrar cualquier redacción, porque la obligación formativa ya es exigible y mucha gente la sigue tratando como futura.
Relaciones laborales
Este es el frente olvidado. El artículo 64.4.d) del Estatuto de los Trabajadores obliga a informar a la representación legal sobre parámetros y algoritmos que puedan afectar a condiciones de trabajo o acceso al empleo. Si tu normativa introduce monitorización de uso, criterios de evaluación asistidos o cualquier automatización en selección, hay deber de información. Omitirlo convierte una medida técnica en un conflicto sindical.
Cómo se demuestra todo esto ante una inspección
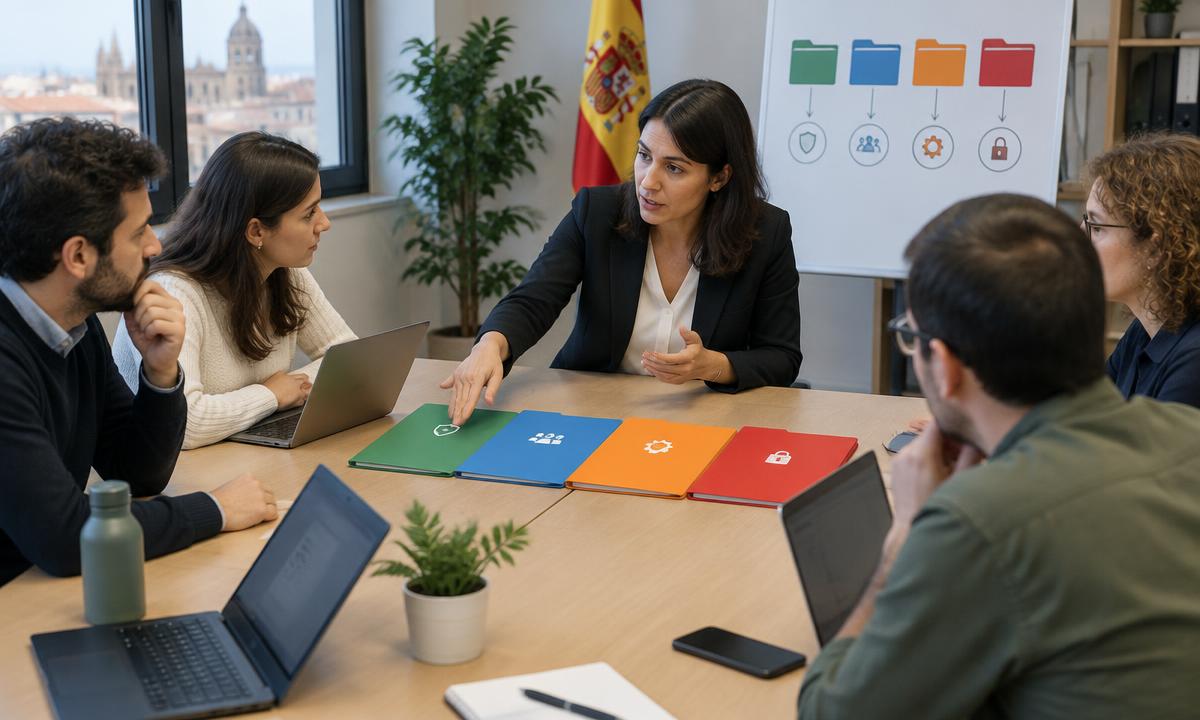
Tener las reglas escritas no acredita nada por sí solo. Lo que se pide en una auditoría son evidencias: registro firmado de entrega y formación con fecha, inventario de herramientas aprobadas con su acuerdo de encargo adjunto, historial de versiones del texto, excepciones solicitadas y resueltas, y el libro de incidencias. Cinco carpetas. Si no existen, lo que hay es una declaración de intenciones, y eso no resiste una pregunta de la AEPD.
Señales de que tu normativa interna está muerta en un cajón
Hay un test rápido. Pregunta a cinco personas de departamentos distintos si pueden usar un asistente conversacional para redactar la respuesta a una reclamación de cliente. Si obtienes tres respuestas diferentes, el texto no existe en la práctica aunque exista en el gestor documental.
Otros indicadores que vemos repetirse:
- Nadie sabe quién es el responsable de mantenerlo.
- Cita herramientas que ya no se usan.
- No ha tenido ninguna revisión en doce meses.
- Cero incidencias reportadas desde su publicación.
- Se firmó en el onboarding y nunca más se mencionó.
El cuarto es el más engañoso. Cero incidencias no significa cumplimiento ejemplar: significa que el canal de reporte no funciona o que nadie confía en él.
Cómo redactarla, comunicarla y revisarla sin frenar al equipo
Si tuviéramos que resumir el proceso en una frase: pregunta antes de escribir, escribe corto, comunica con ejemplos y revisa con calendario.
Arrancamos siempre con entrevistas. Entre seis y doce conversaciones de veinte minutos con perfiles reales (comercial, soporte, finanzas, producto) antes de abrir el editor. En una agencia de 38 personas descubrimos así que el uso más intenso no estaba en marketing, como todos asumían, sino en administración, generando resúmenes de contratos. Ningún borrador teórico habría detectado eso.
La redacción viene después, y debe caber en seis u ocho páginas. Hemos medido tiempos de lectura: por encima de 2.500 palabras, la tasa de lectura completa en una plantilla mediana cae por debajo del 20%. Lo que no se lee, no regula.
La comunicación es la mitad del trabajo
Publicarlo en la intranet no es comunicarlo. Lo que funciona son sesiones de 45 minutos por departamento, con casos concretos de ese departamento, y una tarjeta de una cara con las cinco reglas que afectan al equipo.
Nuestra primera implantación fue un desastre razonablemente educativo: un correo masivo con el PDF adjunto y una casilla de "he leído y acepto". El 94% aceptó en menos de nueve minutos. Nadie lo había leído. (Sí, ese correo existe; lo guardamos como recordatorio.) Cambiamos el método al trimestre siguiente.
Cadencia de revisión recomendada
Revisión ligera trimestral, centrada en herramientas autorizadas e incidencias reportadas, y revisión profunda anual, o antes si cambia el marco normativo. Con el calendario europeo en marcha hasta 2026, esperar doce meses entre repasos es jugar con fuego.
Quién lo firma y quién lo mantiene
Lo aprueba dirección, lo mantiene una persona con nombre y apellidos, y lo revisa un grupo pequeño con representación de legal, sistemas y negocio. Tres o cuatro personas, no un comité de once. Los comités grandes producen textos largos, y ya sabemos cómo acaban los textos largos.
Preguntas frecuentes
¿Cuánto debe ocupar el documento?
Entre seis y ocho páginas, con un resumen de una cara. Si necesitas más extensión, probablemente estés mezclando niveles: saca los detalles técnicos a anexos independientes que se actualicen por separado.
¿Es obligatorio tenerla por ley?
No existe una obligación explícita de redactar esta normativa concreta. Sí existen obligaciones (alfabetización del personal, acuerdos de encargo, información a la representación laboral) que en la práctica resultan muy difíciles de acreditar sin ella.
¿Sirve la misma normativa para empresas de 20 y de 500 empleados?
La estructura sí; el contenido no. Cambian los niveles de autorización, los canales de reporte y la carga de supervisión. En organizaciones pequeñas suele bastar con una persona responsable; a partir de cierto tamaño hace falta un circuito formal.
¿Cuáles son los riesgos reales de un mal uso en la empresa?
Cuatro, por orden de frecuencia según lo que vemos: fuga de información confidencial pegada en un prompt, cesión no amparada de datos personales a un proveedor sin acuerdo de encargo, decisiones tomadas sobre resultados inventados que nadie verificó, y conflicto laboral por monitorizar o evaluar con algoritmos sin informar a la representación de los trabajadores. Los tres primeros cuestan dinero; el cuarto cuesta tiempo y clima interno.
Conclusión
Una política de uso de IA útil se reconoce por una señal muy simple: cuando alguien tiene una duda a las once de la mañana, la resuelve consultando el texto en lugar de preguntando a su jefe. Todo lo demás, el glosario, los principios y las citas normativas de adorno, es relleno.
Empieza por las entrevistas, clasifica la información, escribe corto, guarda las evidencias y pon fecha a la siguiente revisión antes de publicar la primera versión. El resto se corrige sobre la marcha, que es como se corrige todo lo que de verdad se usa.